Cílem nové regulace není vybírat pokuty, ale zvýšit odolnost státu
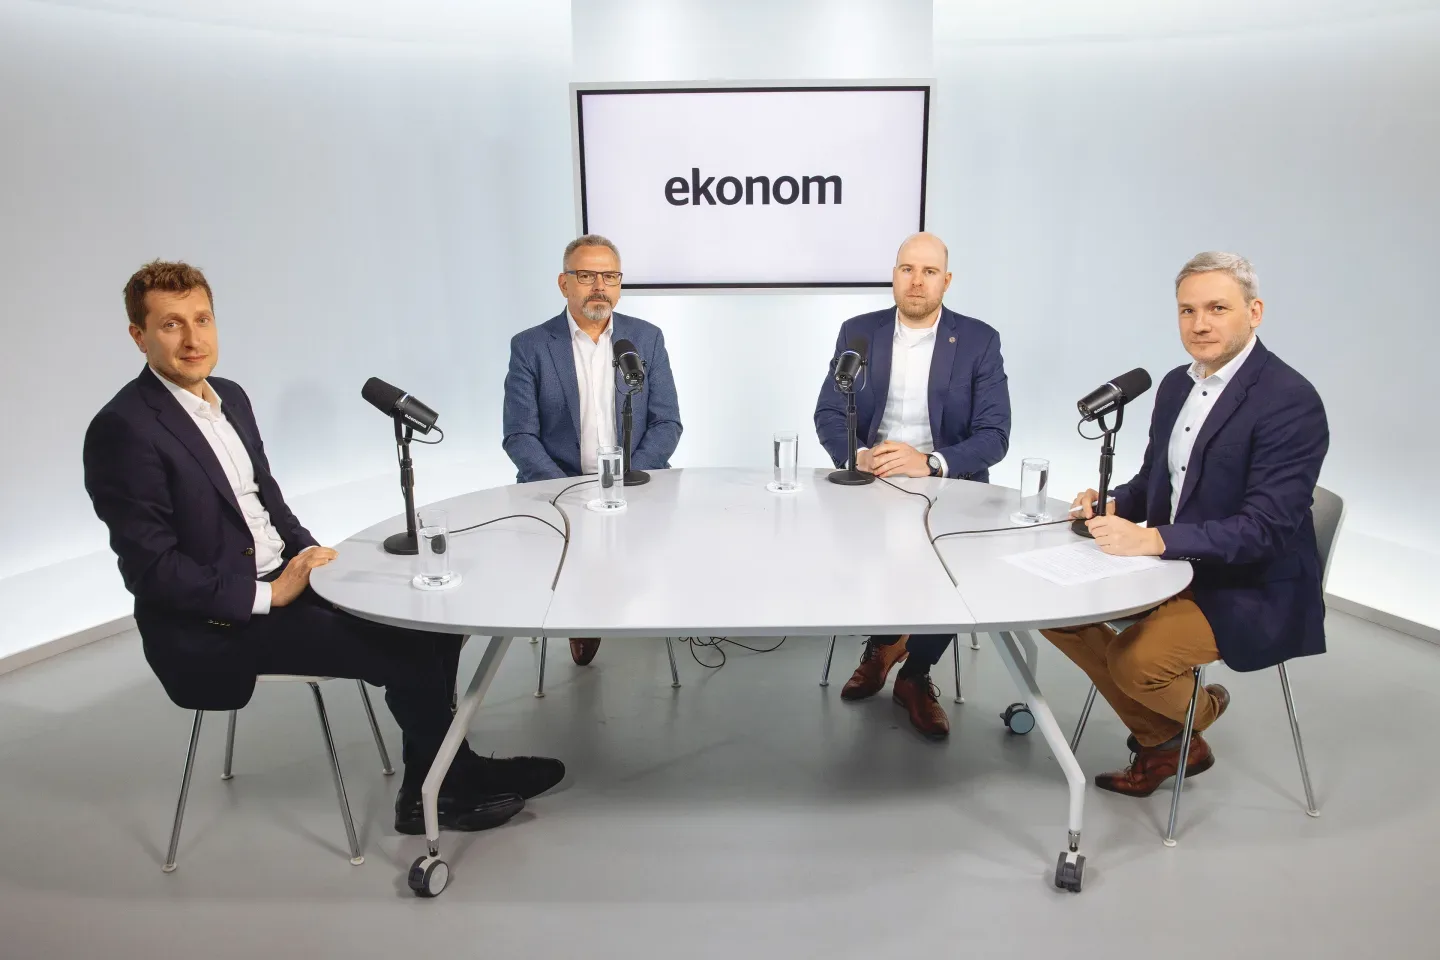
Zásadní procesní novinkou je takzvaný princip samourčení. Každá organizace si měla sama na základě jasně definovaných kritérií (odvětví, velikost podniku, obrat) vyhodnotit, zda pod zákon spadá. „Na portálu NÚKIB je k dispozici kalkulačka a průvodce, které firmy procesem provedou,“ říká Tomáš Krejčí. Pokud firma zjistila, že je regulovaným subjektem, musela se registrovat.
Firmy se nemusí děsit
Od okamžiku registrace pak běží roční přechodné období na implementaci všech potřebných opatření.
Jak ale Krejčí upozorňuje, firmy se nemusí děsit toho, když do roka nestihnou splnit vše, co jim zákon ukládá. „Pokud za rok přijde kontrola z NÚKIB a zjistí, že firma některá opatření ještě nemá hotová, neznamená to automaticky rozpor se zákonem. Podmínkou však je, že firma prokáže existenci plánu zvládání rizik a aktivně na něm pracuje,“ vysvětluje.
Diskuse se dotkla i toho, že zákon nově zásadně mění odpovědnost za kybernetickou bezpečnost. Ta se z čistě IT záležitosti stala osobní odpovědností statutárních orgánů. Jan Pich zdůrazňuje, že vzdělávání vrcholového vedení je klíčové: „Jakmile členové statutárních orgánů pochopí, že za kybernetickou bezpečnost nesou přímou odpovědnost, jejich přístup se mění. Už to není něco, co lze delegovat na IT oddělení a dál se o to nestarat.“
Nová legislativa také poprvé komplexně řeší bezpečnost dodavatelského řetězce. To je bod, který ovlivní i firmy, které samy o sobě pod regulaci nespadají. Pokud velká nemocnice nebo energetická firma podléhá zákonu, musí zajistit, aby i její dodavatelé splňovali určité bezpečnostní standardy.
„Kybernetická bezpečnost se stává obchodním argumentem a konkurenční výhodou,“ vysvětluje Vladimír Kaděra, senior konzultant ve společnosti ATS Telcom Praha. Firmy, které budou schopné doložit, že mají své procesy zabezpečené podle standardů NIS2, budou mít na trhu náskok. Naopak ti, kteří bezpečnost podcení, se mohou ocitnout mimo dodavatelské řetězce.
Častou obavou firem jsou náklady spojené s novými povinnostmi v oblasti kybernetické bezpečnosti. Vladimír Kaděra však upozorňuje, že bezpečnost není jen o nákupu drahého softwaru. „Mnoho firem si myslí, že si koupí jeden nástroj, který vše vyřeší. Tak to ale nefunguje,“ říká Kaděra. Klíčem je selský rozum a revize stávajících procesů. Podle něj mnoho firem selhává v úplných základech – například v tom, že mají v systémech účty bývalých zaměstnanců nebo používají neaktualizovaný software.
Pokuta je až poslední řešení
Jak Tomáš Krejčí v diskusi několikrát zdůraznil, primárním cílem NÚKIB není vybírat pokuty, ale zvýšit odolnost státu a jeho ekonomiky. „Pokuta je až to poslední řešení. Mnohem důležitější je pro nás to, aby subjekty s námi komunikovaly, hlásily incidenty a pracovaly na své obraně,“ říká Krejčí.
Úřad k tomu poskytuje metodickou podporu, vzory dokumentace a vzdělávací materiály. Celý systém je nastaven tak, aby byl pro firmy v první řadě srozumitelný a realizovatelný. I sankce, které mohou dosahovat vysokých částek, mají primárně odrazující funkci vůči těm, kteří by chtěli bezpečnost ignorovat.
Všichni účastníci diskuse se shodli, že implementace nového zákona je běh na dlouhou trať, který ale nemá alternativu. Útoků v kyberprostoru přibývá, jsou sofistikovanější a jejich dopady jsou citelnější. Firmy, které k nové legislativě přistoupí nikoli jako k protivné byrokracii, ale jako k možnosti vylepšit svou bezpečnost, získají konkurenční výhodu.